SPF, DKIM et DMARC : configurer l'authentification de votre domaine
Trois enregistrements à poser dans la zone DNS de votre domaine, chez l'hébergeur qui le gère. Ils prouvent aux messageries que vos e-mails viennent bien de vous. Sans eux, vos messages de prospection partent en spam, ou ne partent pas du tout.
Ils se règlent au moment où vous créez vos boîtes chez votre hébergeur, jamais dans Emelia. Emelia, lui, vérifie qu'ils sont en place et vous montre le résultat.
| Où ça se règle | dans la zone DNS du domaine, chez l'hébergeur qui le gère |
| Quand | à la création des boîtes, avant d'activer la chauffe |
| SPF | un enregistrement TXT sur le domaine, un seul |
| DKIM | une clé fournie par votre fournisseur de messagerie, à publier puis à activer |
| DMARC | un enregistrement TXT nommé _dmarc, en p=none |
| Contrôle dans Emelia | fenêtre détaillée de la chauffe, section Authentification du domaine |
À quoi servent ces trois enregistrements
Un e-mail, c'est une lettre sur laquelle n'importe qui peut écrire l'adresse d'expéditeur de son choix. Pour démasquer les usurpateurs, Gmail, Outlook et les autres vérifient trois informations que vous publiez dans le DNS de votre domaine.
- Le SPF, c'est la liste des invités. Il dit quels serveurs ont le droit d'envoyer des e-mails au nom de votre domaine. Un message parti d'un serveur qui n'est pas sur la liste est suspect.
- Le DKIM, c'est le cachet de cire. Votre fournisseur de messagerie signe chaque e-mail, et le destinataire vérifie la signature grâce à une clé publiée dans votre DNS. Elle prouve que le message vient de vous et n'a pas été modifié en route.
- Le DMARC, c'est la consigne laissée au gardien. Il dit quoi faire d'un message qui prétend venir de vous mais échoue aux deux contrôles précédents (le laisser passer, le mettre en quarantaine, le rejeter), et à qui envoyer les rapports.
Emelia affiche aussi un quatrième enregistrement, le MX. Ce n'est pas de l'authentification : c'est l'adresse de votre boîte aux lettres, qui indique à quel serveur livrer le courrier adressé à votre domaine. Sans lui, vous ne recevez ni les réponses de vos prospects, ni les e-mails de chauffe.
Pourquoi c'est indispensable en prospection
Depuis 2024, Google et Yahoo exigent SPF, DKIM et DMARC des expéditeurs qui envoient en volume, et Microsoft a suivi en 2025 pour Outlook.com et Hotmail. En prospection, vous écrivez à des inconnus qui ne vous attendent pas : vous n'avez aucune marge. Un domaine mal authentifié part en spam, quel que soit le soin apporté au message.
Autre point à comprendre : Emelia n'envoie pas vos e-mails depuis ses propres serveurs. Il se connecte à votre boîte comme le ferait un logiciel de messagerie, et vos e-mails partent par les serveurs de votre fournisseur. L'authentification est donc celle de votre fournisseur, et il n'y a rien d'Emelia à y ajouter.
C'est le réflexe de ceux qui viennent d'un outil de newsletter. Emelia n'a ni serveur d'envoi, ni clé DKIM, ni adresse IP à autoriser. Un include vers Emelia serait invalide, et il consommerait pour rien l'une des dix recherches DNS qu'un SPF a le droit de faire.
Les valeurs à poser, fournisseur par fournisseur
Dans tous les cas, vous travaillez dans la zone DNS du domaine, chez l'hébergeur qui la gère : celui où vous avez acheté le domaine, ou celui vers lequel pointent ses serveurs DNS. Ce n'est pas forcément celui de vos boîtes : un domaine acheté chez OVH peut très bien porter des boîtes Google Workspace. Les enregistrements se posent alors chez OVH, avec les valeurs de Google.
Google Workspace
SPF : un enregistrement TXT sur le domaine lui-même (nom @, ou champ laissé vide selon l'hébergeur).
SPF Google Workspace : Si un SPF existe déjà sur le domaine, ne créez pas de deuxième ligne : ajoutez include:_spf.google.com dans celle qui existe.
v=spf1 include:_spf.google.com ~all- DKIM : dans la console d'administration Google (admin.google.com), ouvrez Applications, Google Workspace, Gmail, puis Authentifier les e-mails, et choisissez votre domaine.
- Cliquez sur Générer un nouvel enregistrement (clé de 2048 bits). Google affiche un enregistrement TXT nommé
google._domainkey: copiez son nom et sa valeur dans votre zone DNS. - Revenez ensuite dans la console et cliquez sur Commencer l'authentification. Tant que ce dernier clic n'est pas fait, Google ne signe pas vos e-mails, même si l'enregistrement est bien dans votre DNS.
Microsoft 365
SPF : un enregistrement TXT sur le domaine.
SPF Microsoft 365 : Même règle : un seul SPF par domaine, complétez celui qui existe s'il y en a un.
v=spf1 include:spf.protection.outlook.com -all- DKIM : dans le portail Microsoft Defender, page des réglages DKIM (security.microsoft.com), sélectionnez votre domaine. Microsoft affiche deux enregistrements CNAME,
selector1._domainkeyetselector2._domainkey, avec des valeurs propres à votre espace : copiez-les tels quels dans votre zone DNS. - Une fois les CNAME propagés, revenez sur la même page et activez la signature DKIM du domaine (Sign messages for this domain with DKIM signatures).
- Sans cette activation, Microsoft signe vos e-mails avec son domaine technique en
onmicrosoft.com, et non avec le vôtre.
OVH
Quand vous activez une offre e-mail OVH sur un domaine dont OVH gère le DNS, OVH pose lui-même le SPF et le DKIM. Le DKIM prend la forme de deux CNAME, ovhmo-selector-1._domainkey et ovhmo-selector-2._domainkey. Vérifiez qu'ils sont là, sans les dupliquer.
Sur une boîte toute neuve, comptez jusqu'à 24 heures avant que le DKIM soit visible : une croix le premier jour n'est pas une erreur. Le seul enregistrement à ajouter vous-même est le DMARC. Le pas à pas complet, écran par écran, est dans le guide OVH.
SPF OVH, posé automatiquement : La valeur que vous devriez retrouver dans votre zone. Ne l'ajoutez que si elle manque.
v=spf1 include:mx.ovh.com ~allLes autres hébergeurs
Cloudflare, GoDaddy, IONOS, Gandi, Namecheap, Squarespace… L'interface change, la logique non. Cherchez « Zone DNS », « DNS records » ou « Gestion DNS », puis « Ajouter un enregistrement ». Trois champs reviennent partout : le type (TXT ou CNAME), le nom (aussi appelé hôte ou sous-domaine) et la valeur (ou cible).
Le SPF et le DKIM dépendent de votre fournisseur de messagerie, pas de l'hébergeur du domaine : prenez les valeurs qu'il vous donne. Si vos boîtes viennent d'un revendeur qui crée le domaine et les boîtes en même temps, ces enregistrements sont souvent déjà posés pour vous : vérifiez avant d'en ajouter.
| Enregistrement | Type | Nom (hôte) | Valeur |
|---|---|---|---|
| SPF | TXT | @ (ou vide) | celle de votre fournisseur de messagerie |
| DKIM | TXT ou CNAME | fourni par votre fournisseur, par exemple google._domainkey | fournie par votre fournisseur |
| DMARC | TXT | _dmarc | v=DMARC1; p=none; sp=none; |
Le DMARC, identique pour tous
Le DMARC est le seul des trois qui ne dépend pas de votre fournisseur. Créez un enregistrement TXT nommé _dmarc, avec l'une de ces deux valeurs. Un seul DMARC par domaine.
Nom de l'enregistrement : Avec le tiret bas. L'hébergeur ajoute lui-même votre nom de domaine derrière, ne le retapez pas.
_dmarcValeur, version minimale : Suffisante pour être authentifié.
v=DMARC1; p=none; sp=none;Valeur, avec les rapports : Remplacez l'adresse par une adresse de ce domaine. Vous recevrez des rapports quotidiens des messageries : utiles pour un technicien, inutiles sinon.
v=DMARC1; p=none; sp=none; rua=mailto:prenom@votredomaine.frp=quarantine et p=reject paraissent plus sûrs, mais sur un domaine de prospection ils font classer en spam ou rejeter des e-mails au moindre écart, y compris les e-mails de chauffe, ce qui peut couper la chauffe. On reste en p=none, même une fois les boîtes chauffées : vous êtes authentifié, et c'est ce qui compte.
Vérifier dans Emelia
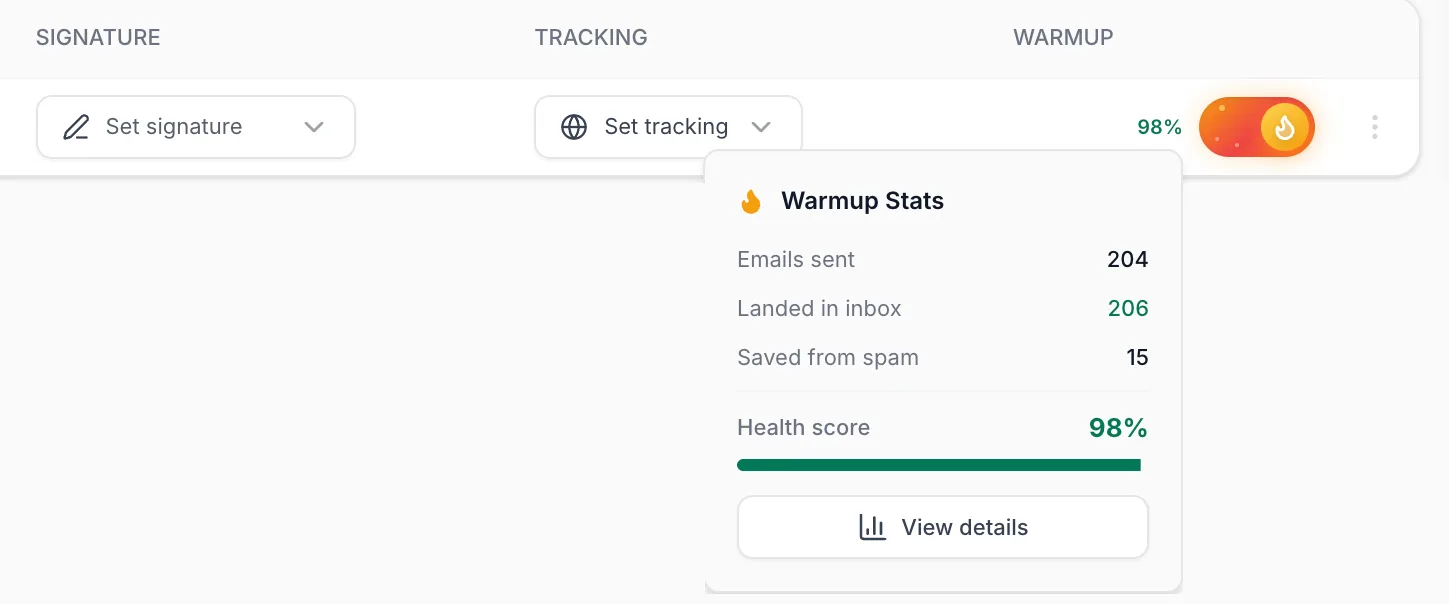
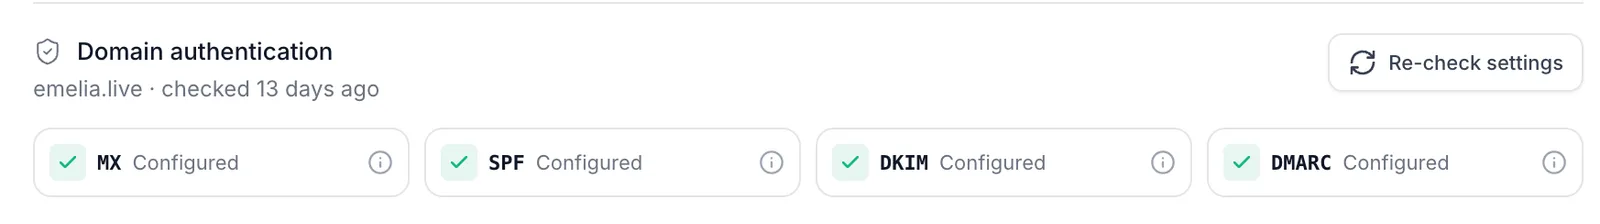
Emelia contrôle vos enregistrements quand vous activez la chauffe d'une boîte, puis chaque fois que vous le lui demandez. Le résultat est dans la fenêtre détaillée de la chauffe : dans Comptes, cliquez sur le score de la colonne Warmup, puis sur Voir le détail. La section Authentification du domaine est en bas de la fenêtre.
Pas encore de chauffe sur cette boîte ? Activez-la : c'est l'activation qui lance le premier contrôle.
 12
- 1Dans Comptes, cliquez sur le score de la colonne Warmup.
- 2Puis sur Voir le détail (View details).
 123
- 1L'état de chaque enregistrement : Configuré, Manquant ou À vérifier. Survolez l'icône ⓘ pour l'explication.
- 2Le domaine contrôlé et la date du dernier contrôle.
- 3Revérifier les réglages relance le contrôle : résultat en quelques minutes.
Après une correction dans vos DNS, attendez une à deux heures, puis cliquez sur Revérifier les réglages (Re-check settings) : les résultats se mettent à jour en quelques minutes.
Ce que veulent dire les états
- Configuré (coche verte) : l'enregistrement a été trouvé.
- Manquant (croix rouge) : il n'a pas été trouvé. Pour le DKIM, cela veut dire qu'un e-mail de test réellement envoyé depuis votre boîte est arrivé sans aucune signature : c'est un vrai signal à corriger.
- À vérifier : le contrôle n'a pas encore eu lieu. Cliquez sur Revérifier les réglages.
Il vérifie que chaque enregistrement existe, pas qu'il est juste. Un SPF resté sur votre ancien hébergeur s'affiche « Configuré ». Pour un contrôle complet, passez par un outil public.
Vérifier avec les outils publics
- mail-tester.com : envoyez un e-mail à l'adresse qu'il vous donne ; il note votre message et détaille SPF, DKIM et DMARC.
- dnschecker.org : affiche la valeur d'un enregistrement vue depuis le monde entier (TXT pour le SPF et le DMARC). Pratique pour savoir si une modification est propagée.
- MXToolbox : vérifie la syntaxe du SPF et du DMARC, et la présence de votre domaine sur des listes noires.
- Dans Gmail : ouvrez un e-mail reçu de votre boîte, menu ⋮, Afficher l'original. Les lignes SPF, DKIM et DMARC doivent indiquer PASS.
Les erreurs qu'on voit le plus souvent
- Deux enregistrements SPF sur le même domaine, par exemple l'ancien et le nouveau. Un domaine n'a droit qu'à un SPF : avec deux, il est invalide. Fusionnez-les en une seule ligne qui contient tous les
include. - Un SPF resté sur l'ancien hébergeur après un changement de boîtes. C'est l'erreur la plus fréquente, et Emelia l'affiche quand même « Configuré » puisqu'un SPF existe.
- Le DKIM publié mais jamais activé, dans la console Google (Commencer l'authentification) ou chez Microsoft. L'enregistrement est dans le DNS, mais les e-mails ne sont pas signés.
- Un DMARC trop strict trop tôt :
p=rejectoup=quarantinesur un domaine neuf fait rejeter des e-mails et peut couper la chauffe. - Deux enregistrements DMARC, ou un DMARC posé sous un mauvais nom : il en faut un seul, nommé exactement
_dmarc. - Le domaine secondaire oublié : vous avez authentifié votre domaine principal, mais vous prospectez depuis un autre domaine. Chaque domaine d'envoi a besoin de ses propres SPF, DKIM et DMARC, et de son propre domaine de tracking.
- Le nom de domaine retapé dans le champ nom : l'hébergeur l'ajoute déjà, et vous obtenez
_dmarc.votredomaine.fr.votredomaine.fr. - Une vérification faite trop tôt : une modification DNS met de quelques minutes à quelques heures à se propager, et les hébergeurs annoncent souvent jusqu'à 24 heures. Attendez avant de conclure.
- Deux jeux de MX, Google et Microsoft, sur le même domaine : une partie du courrier part chez le mauvais fournisseur, et vous perdez des réponses.
Questions fréquentes
Les questions qu'on nous pose sur ce sujet, et les réponses courtes.
Le DMARC est-il obligatoire pour envoyer avec Emelia ?
Il ne bloque ni la chauffe ni les campagnes, mais nous le recommandons : il améliore un peu la délivrabilité, et Google comme Yahoo l'attendent des expéditeurs en volume. Tant qu'un DMARC en p=none existe, c'est bon.
Emelia affiche DKIM « Manquant » alors que mon hébergeur dit que tout va bien
Le contrôle a peut-être eu lieu avant la propagation ou avant l'activation de la signature. Attendez une à deux heures (jusqu'à 24 heures sur une boîte OVH neuve), puis cliquez sur « Revérifier les réglages ». Si la croix reste, c'est qu'un e-mail réellement envoyé depuis votre boîte est parti sans signature : vérifiez que la signature DKIM est bien activée chez votre fournisseur.
Je reçois des dizaines de rapports DMARC par jour, comment les arrêter ?
Ils arrivent à l'adresse indiquée après rua= dans votre DMARC. Changez cette adresse pour une boîte dédiée, ou retirez la partie rua= : cela n'a aucun effet sur la délivrabilité.
Mon domaine est chez un hébergeur et mes boîtes chez un autre, est-ce un problème ?
Non. Les enregistrements se posent là où est gérée la zone DNS du domaine, avec les valeurs de votre fournisseur de messagerie. Aucun transfert de domaine n'est nécessaire.
Faut-il ajouter quelque chose pour Emelia dans mes DNS ?
Pour l'authentification, non : ni include SPF, ni clé DKIM, ni IP. Le seul enregistrement propre à Emelia est le CNAME du domaine de tracking, qui sert au suivi des liens, pas à l'authentification.
Combien de temps prend la propagation ?
De quelques minutes à quelques heures en général. Les hébergeurs annoncent souvent jusqu'à 24 heures, et sur une boîte OVH toute neuve le DKIM peut mettre une journée à apparaître. Vérifiez sur dnschecker.org avant de relancer le contrôle dans Emelia.